Un asalt informatic de o severitate fără precedent asupra infrastructurii digitale guvernamentale din Republica Moldova a condus la sustragerea informațiilor legate de aproximativ 750.000 de coduri numerice personale, conform estimărilor transmise de instituțiile statului de la Chișinău. În urma acestui incident majore, directoarea Agenției de Guvernare Electronică (AGE), Nicoleta Colomeeț, a decis să demisioneze din funcție, în timp ce autoritățile competente investighează posibila implicare a unor actori statali externi în spatele acestei operațiuni neautorizate.
Derularea atacului și măsurile preventive luate de autorități
Instituțiile responsabile, respectiv Agenția de Guvernare Electronică, Serviciul Tehnologia Informației și Securitate Cibernetică (STISC) împreună cu Agenția pentru Securitate Cibernetică (ASC), au informat că primul atac s-a petrecut în timpul nopții de 22 octombrie. Datele publicate ulterior de AGE indică faptul că intruziunile au fost derulate în intervalul 19-23 octombrie. Hackerii au vizat aproximativ un milion de IDNP-uri, reușind să extragă seturi de date pentru circa 750.000 de cetățeni, fără ca acest lucru să însemne însă că toate dosarele individuale au fost compromise integral. Operațiunea de extragere a fost oprită pe data de 23 octombrie, la ora 11:30.
Pentru a opri scurgerea de informații și a proteja sistemele, oficialii au decis deconectarea preventivă a unui număr de 82 de servicii publice digitale, alături de peste 30 de platforme informatice și panouri de administrare. Cu toate acestea, agresiunile cibernetice au continuat și pe 25 octombrie, în jurul orei 02:00, când a fost depistată o nouă tentativă de accesare forțată, dar și pe 27 octombrie, la ora 07:00, când au fost înregistrate alte încercări similare, despre care AGE susține că au fost blocate cu succes. Analizele preliminare arată că atacatorii au profitat de vulnerabilități ale unor servicii care nu necesitau autentificare prealabilă.
Reacțiile cetățenilor și controversele privind notificarea
Mai mulți utilizatori ai aplicației guvernamentale EVO, prin intermediul căreia cetățenii țin legătura cu instituțiile statului, au raportat accesări suspecte pe care nu le recunoșteau în istoricul conturilor personale. Printre aceștia s-a numărat Natalia Roșca, care a semnalat public o accesare atribuită AGE la ora 23:04, în data de 21 octombrie. De asemenea, Ștefan Bejan a menționat ironic pe o rețea de socializare că datele sale au fost accesate de hackeri la ora 3:36 dimineața, iar ulterior de o bancă, ridicând semne de întrebare legate de activitatea târzie din timpul nopții.
Fostul ministru al Justiției și ex-judecătorul Curții Constituționale, Alexandru Tănase, a criticat public faptul că autoritățile nu au trimis notificări individuale cetățenilor ale căror date au fost furate, invocând legislația privind protecția datelor personale. Acesta a subliniat că un simplu comunicat de presă nu poate înlocui obligația legală de informare directă a persoanelor afectate de un risc ridicat.
Ce date au fost compromise și care sunt riscurile reale
Conificațiile oficiale arată că seturile de date extrase pot conține nume, prenume, date și locuri ale nașterii, detalii despre membrii de gradul întâi ai familiei, statutul de asigurat, medicul de familie, prestații sociale, pensii, dizabilități, permise de conducere, fotografii, vehicule, companii deținute sau administrate, IBAN-uri, datorii fiscale și istoricul plăților efectuate prin MPay. Totuși, nu toate aceste categorii au fost afectate în fiecare caz în parte. Prim-ministrul Vasile Tofan a dat asigurări în cadrul ședinței Guvernului din 28 octombrie că informațiile cardurilor bancare nu au fost atinse, acestea nefiind stocate pe serverele statului, iar simpla cunoaștere a unui IBAN nu oferă acces la fonduri sau la transferuri neautorizate.
- Risc de escrocherii: Infractorii pot folosi datele reale pentru a părea convingători în fața victimelor, pretinzând că sunt reprezentanți ai unor bănci sau instituții publice.
- Recomandări pentru populație: Cetățenii sunt sfătuiți să nu ofere informații confidențiale, să evite accesarea linkurilor dubioase și să verifice orice solicitare telefonică apelând numerele oficiale ale instituțiilor.
- Campanie amplă: Premierul Vasile Tofan a afirmat că atacurile fac parte dintr-o campanie coordonată de amploare, existând indicii privind implicarea unor actori statali străini.
Evaluarea experților în securitate și contextul geopolitic
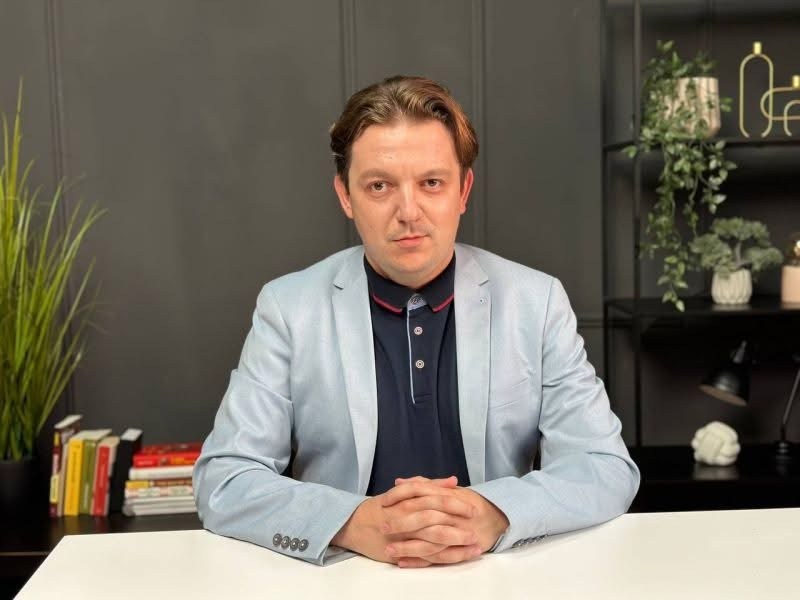
Expertul în securitate Andrei Curăraru a explicat într-un interviu că ipoteza implicării Federației Ruse trebuie luată în calcul, amintind că Serviciul de Informații și Securitate (SIS) avertizase încă din luna iunie că serviciile speciale rusești încearcă să obțină baze de date cu cetățenii moldoveni prin mijloace ilegale. Cu toate acestea, el a menționat că atribuirea definitivă a unui atac cibernetic este extrem de dificilă din cauza metodelor folosite de hackeri pentru a-și masca originea.
Curăraru a subliniat că capacitățile de apărare cibernetică ale Republicii Moldova sunt limitate, amintind că și în timpul campaniei electorale trecute a fost nevoie de sprijinul României pentru a securiza sistemele împotriva unor agresiuni de o amploare similară. De asemenea, analistul a criticat demisiile strict ritualice ale unor manageri, susținând că este nevoie de o anchetă internă aprofundată și de investiții reale în infrastructura de securitate, dar și de măsuri suplimentare de verificare din partea băncilor, instituțiilor de microcreditare și magazinelor online pentru a preveni abuzul asupra datelor scurse.
În perioada următoare, autoritățile de la Chișinău vor continua investigațiile tehnice pentru a stabili cu exactitate modul în care s-au produs breșele de securitate, în timp ce instituțiile statului și serviciile abilitate rămân în alertă maximă pentru a preveni noi tentative de compromitere a datelor și pentru a contracara potențiale escrocherii direcționate împotriva cetățenilor.
 Adaugă la Agregator.ro

